
模块 67:Windows Privilege Escalation;覆盖第 1—33 节。
整理方式:以枚举—判断—验证为主线概括课程内容,保留关键命令、实操例子、前置条件与课程明确提到的边界,不复制大段原文。利用步骤仅对应 HTB 靶场或另行明确授权的评估环境。
一、章节主线
Windows 本地提权不是先跑一个自动化脚本,而是持续缩小候选路径:
- 建立态势:确认主机、网络、用户、系统版本、补丁和防护。
- 确定安全上下文:当前账户、组、访问令牌、已分配/启用的权限、UAC 状态。
- 检查可被低权限用户影响的对象:服务、文件/目录、注册表、命名管道、计划任务、应用程序。
- 搜集数据与凭据:配置、历史、浏览器、共享、备份、虚拟磁盘和用户交互。
- 验证候选路径:确认前置权限、系统版本、服务账户、可写性和触发方式。
- 控制影响并复原:服务、注册表、ACL、所有权等变更可能有破坏性;执行前授权,完成后恢复并记录。
课程的目标不只限于 SYSTEM:本地管理员、属于本地 Administrators 的域账户,以及由此继续访问 Active Directory 环境也很重要。获得高权限后,敏感文件、凭据和相邻网络的访问能力可能比 shell 本身更有价值。
二、快速枚举清单
关注面 课程命令/方法 重点观察 系统与补丁 systeminfo、wmic qfe、Get-HotFix OS/build/架构、KB、安装/启动时间 网络 ipconfig /all、arp -a、route print 多网卡、网段、路由、DNS、近期通信对象 进程与服务 tasklist /svc、netstat -ano、sc qc 高权限服务、监听端口、PID 映射、异常进程 当前身份 whoami、whoami /user、echo %USERNAME% 用户、SID、服务账户、是否已经高权限 权限与组 whoami /priv、whoami /groups、net localgroup administrators 特权状态、特殊组、UAC 受限令牌 用户与会话 net user、query user、net accounts 其他账户、活跃会话、密码策略 软件与配置 wmic product get name、查看 Program Files、set 第三方软件、环境变量、配置文件线索 防护与应用控制 Get-MpComputerStatus、Get-AppLockerPolicy -Effective Defender、AppLocker 有效规则 文件与 ACL findstr、icacls、AccessChk、PowerShell 搜索 可读/可写目录、服务程序与配置权限 进程间通信 PipeList、**gci .\pipe**、AccessChk 命名管道 DACL、Everyone/Authenticated Users 权限
判读顺序:先记录当前身份和令牌,再找高权限执行点;对每个可疑对象确认“当前用户能否修改、能否触发、运行时是谁的身份”;最后核对 OS/补丁、UAC、AppLocker、EDR 与网络限制。工具发现不是可利用结论。
三、逐节笔记
01|Introduction to Windows Privilege Escalation
- 提权可打开本机敏感文件/共享、访问数据库或获取可用于横向移动的凭据。课程案例包括共享盘虚拟磁盘备份暴露 SAM/SYSTEM、SQL 凭据与服务账户权限串成更高权限路径。
- 手工枚举不可由“自动提权”替代,尤其在无互联网、不能上传工具、网络隔离或有防护的环境中。
- 实验接入:课程建议用 Pwnbox 或自有 VM,下载 VPN 配置后连接。RDP 示例为 FreeRDP,如 xfreerdp /v:目标IP /u:htb-student,再输入课程实验凭据。证书提示仅在确认是预期 HTB 实验目标时按课程操作。
- 始终遵守客户范围;成功提权之后还需评估凭据、数据和网络访问价值。
02|Useful Tools
工具 课程用途 Seatbelt C# 本地检查与系统信息枚举 WinPEAS 搜索常见提权路径;输出量大,需要筛选 PowerUp / SharpUp PowerShell / C# 常见错误配置检查 JAWS PowerShell 提权向量枚举 SessionGopher 搜索并解密 PuTTY、WinSCP、SuperPuTTY、FileZilla、RDP 保存会话 Watson、WES-NG 结合版本/补丁信息给出漏洞候选;WES-NG 使用 systeminfo 输出 LaZagne 从多个应用类别中搜索已存凭据 Sysinternals 本章使用 AccessChk、PipeList、PsService 等
- 课程提及预编译文件,但建议在客户环境中从源代码编译。使用工具前要理解它的功能和输出。
- 误报、漏报与信息过载都可能出现;回到手工证据验证权限、身份、版本和触发条件。
- 上传前先确认目录可写。课程举例:若 BUILTIN\Users 对 C:\Windows\Temp 有写权限,该目录可作为候选上传处;不是所有主机都如此。
- 课程提示这些工具可能被 AV/EDR 检出或阻止;过度枚举也可能影响脆弱主机。本节没有提供通用绕过教程。
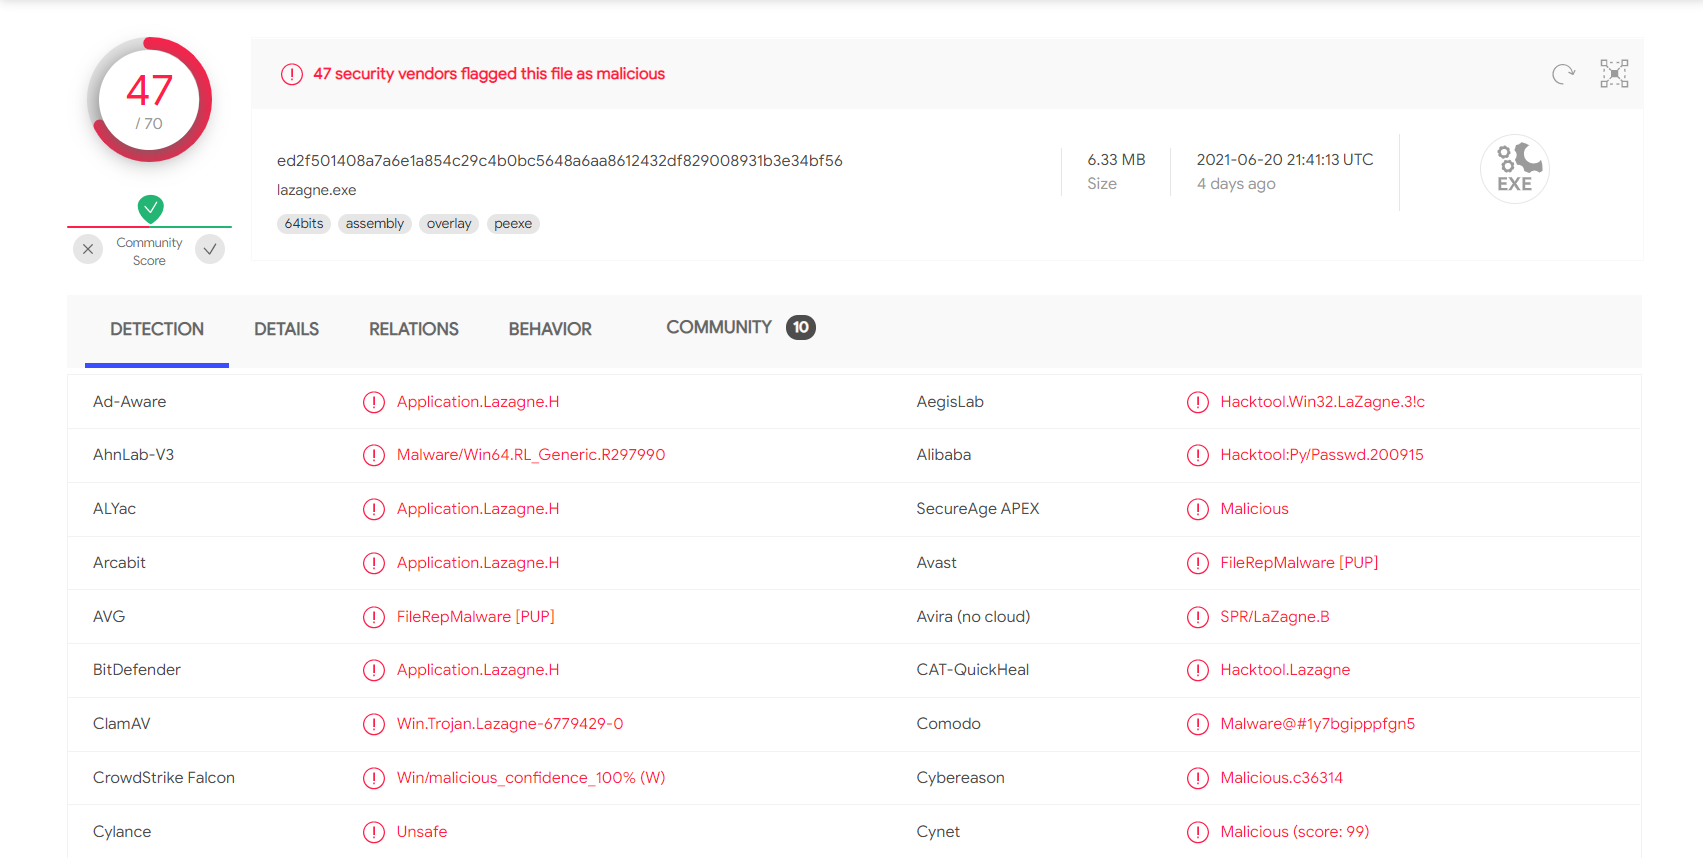
这张原图用于说明工具可能触发 AV/EDR;47/70 是课程所示样本当时的结果,不应外推为当前版本的检测比例。
03|Situational Awareness
- 网络:ipconfig /all 看网卡/IP/DNS;arp -a 看接口邻居;route print 看可达网段和默认路由。双网卡主机可能接入之前不可达的网络。
- 防护:Get-MpComputerStatus 观察 Defender;Get-AppLockerPolicy -Effective | select -ExpandProperty RuleCollections 查看有效策略;课程还演示用 Test-AppLockerPolicy 检查特定路径。
- 课程示例中主机连接两个网段,路由与 ARP 缓存揭示邻居及近期通信目标。这些是线索,不是可达性证明。
- 收集环境信息是为了选择后续工具/手工方式与攻击路径,不是无差别跑工具。
04|Initial Enumeration
- 第一轮盘点:OS/补丁、软件、进程/服务、网络、用户/权限/组、登录会话、密码策略。
- tasklist /svc 同时查看进程及服务;熟悉常见系统进程后,关注非标准服务。课程示例注意到 FileZilla/IIS/FTP 等应用。
- set 查看环境变量。PATH 的顺序与可写目录可能影响程序/DLL 查找;HOME/HOMEDRIVE 可能指向共享或漫游配置。
- systeminfo 获取系统、补丁、网卡等;wmic qfe 或 Get-HotFix 查 KB;用 WMI/软件目录列出安装程序。
- netstat -ano 列出连接/监听与 PID;对 PID 继续映射到进程和服务,留意仅绑定回环地址的服务。
- 用户和组可用 query user、whoami /priv、whoami /groups、net user、net localgroup、net localgroup administrators、net accounts。
- 课程提醒:常见系统进程需要熟悉;第三方服务的版本、匿名访问或配置错误可能引出下一条验证路线。
05|Communication with Processes
- 进程可经网络套接字和命名管道通信;进程令牌描述运行身份及权限。
- netstat -ano 查看端口状态与 PID,再用 Get-Process -Id 或服务枚举关联。环回地址监听的服务通常需在本机登录后才能接触。
- 课程提到 Splunk Universal Forwarder、Erlang 服务等作为高权限服务/弱配置候选,需核实具体版本、认证与配置。
- 命名管道示例:pipelist.exe /accepteula 或 PowerShell gci .\pipe;再用 Sysinternals AccessChk 查看 DACL。
- 课程例子中 WindscribeService 管道对 Everyone 有完全访问权限;不能据此推断其他机器也相同。
06|Windows Privileges Overview
- Privilege 是本机可执行操作权;对象 access permission 则由 ACL 决定。用户/计算机/进程/组等安全主体有 SID;访问令牌与安全描述符中的 ACE 比较后决定允许或拒绝。
- 重点用户权利:SeBackup/SeRestore(备份与还原)、SeTakeOwnership(获取所有权)、SeDebug(打开其他进程)、SeImpersonate(认证后模拟客户端)、SeLoadDriver(加载驱动)、SeTcb(作为操作系统一部分运行)。
- 关注高权限组:Domain/Enterprise Admins、Server Operators、Backup Operators、Print Operators、Hyper-V Administrators、Account Operators、Remote Desktop/Management Users、Group Policy Creator Owners、Schema Admins、DNS Admins。
- 用 whoami /priv 查看当前令牌的权限和 Enabled/Disabled 状态。Disabled 仍可能表示已分配,只是当前 token 未启用。
- UAC 下管理员可拥有受限与提升令牌;普通 shell 和提升 shell 的可见权限不同。
- 防守侧可监控课程提到的事件 4672(新登录会话分配特殊权限)。
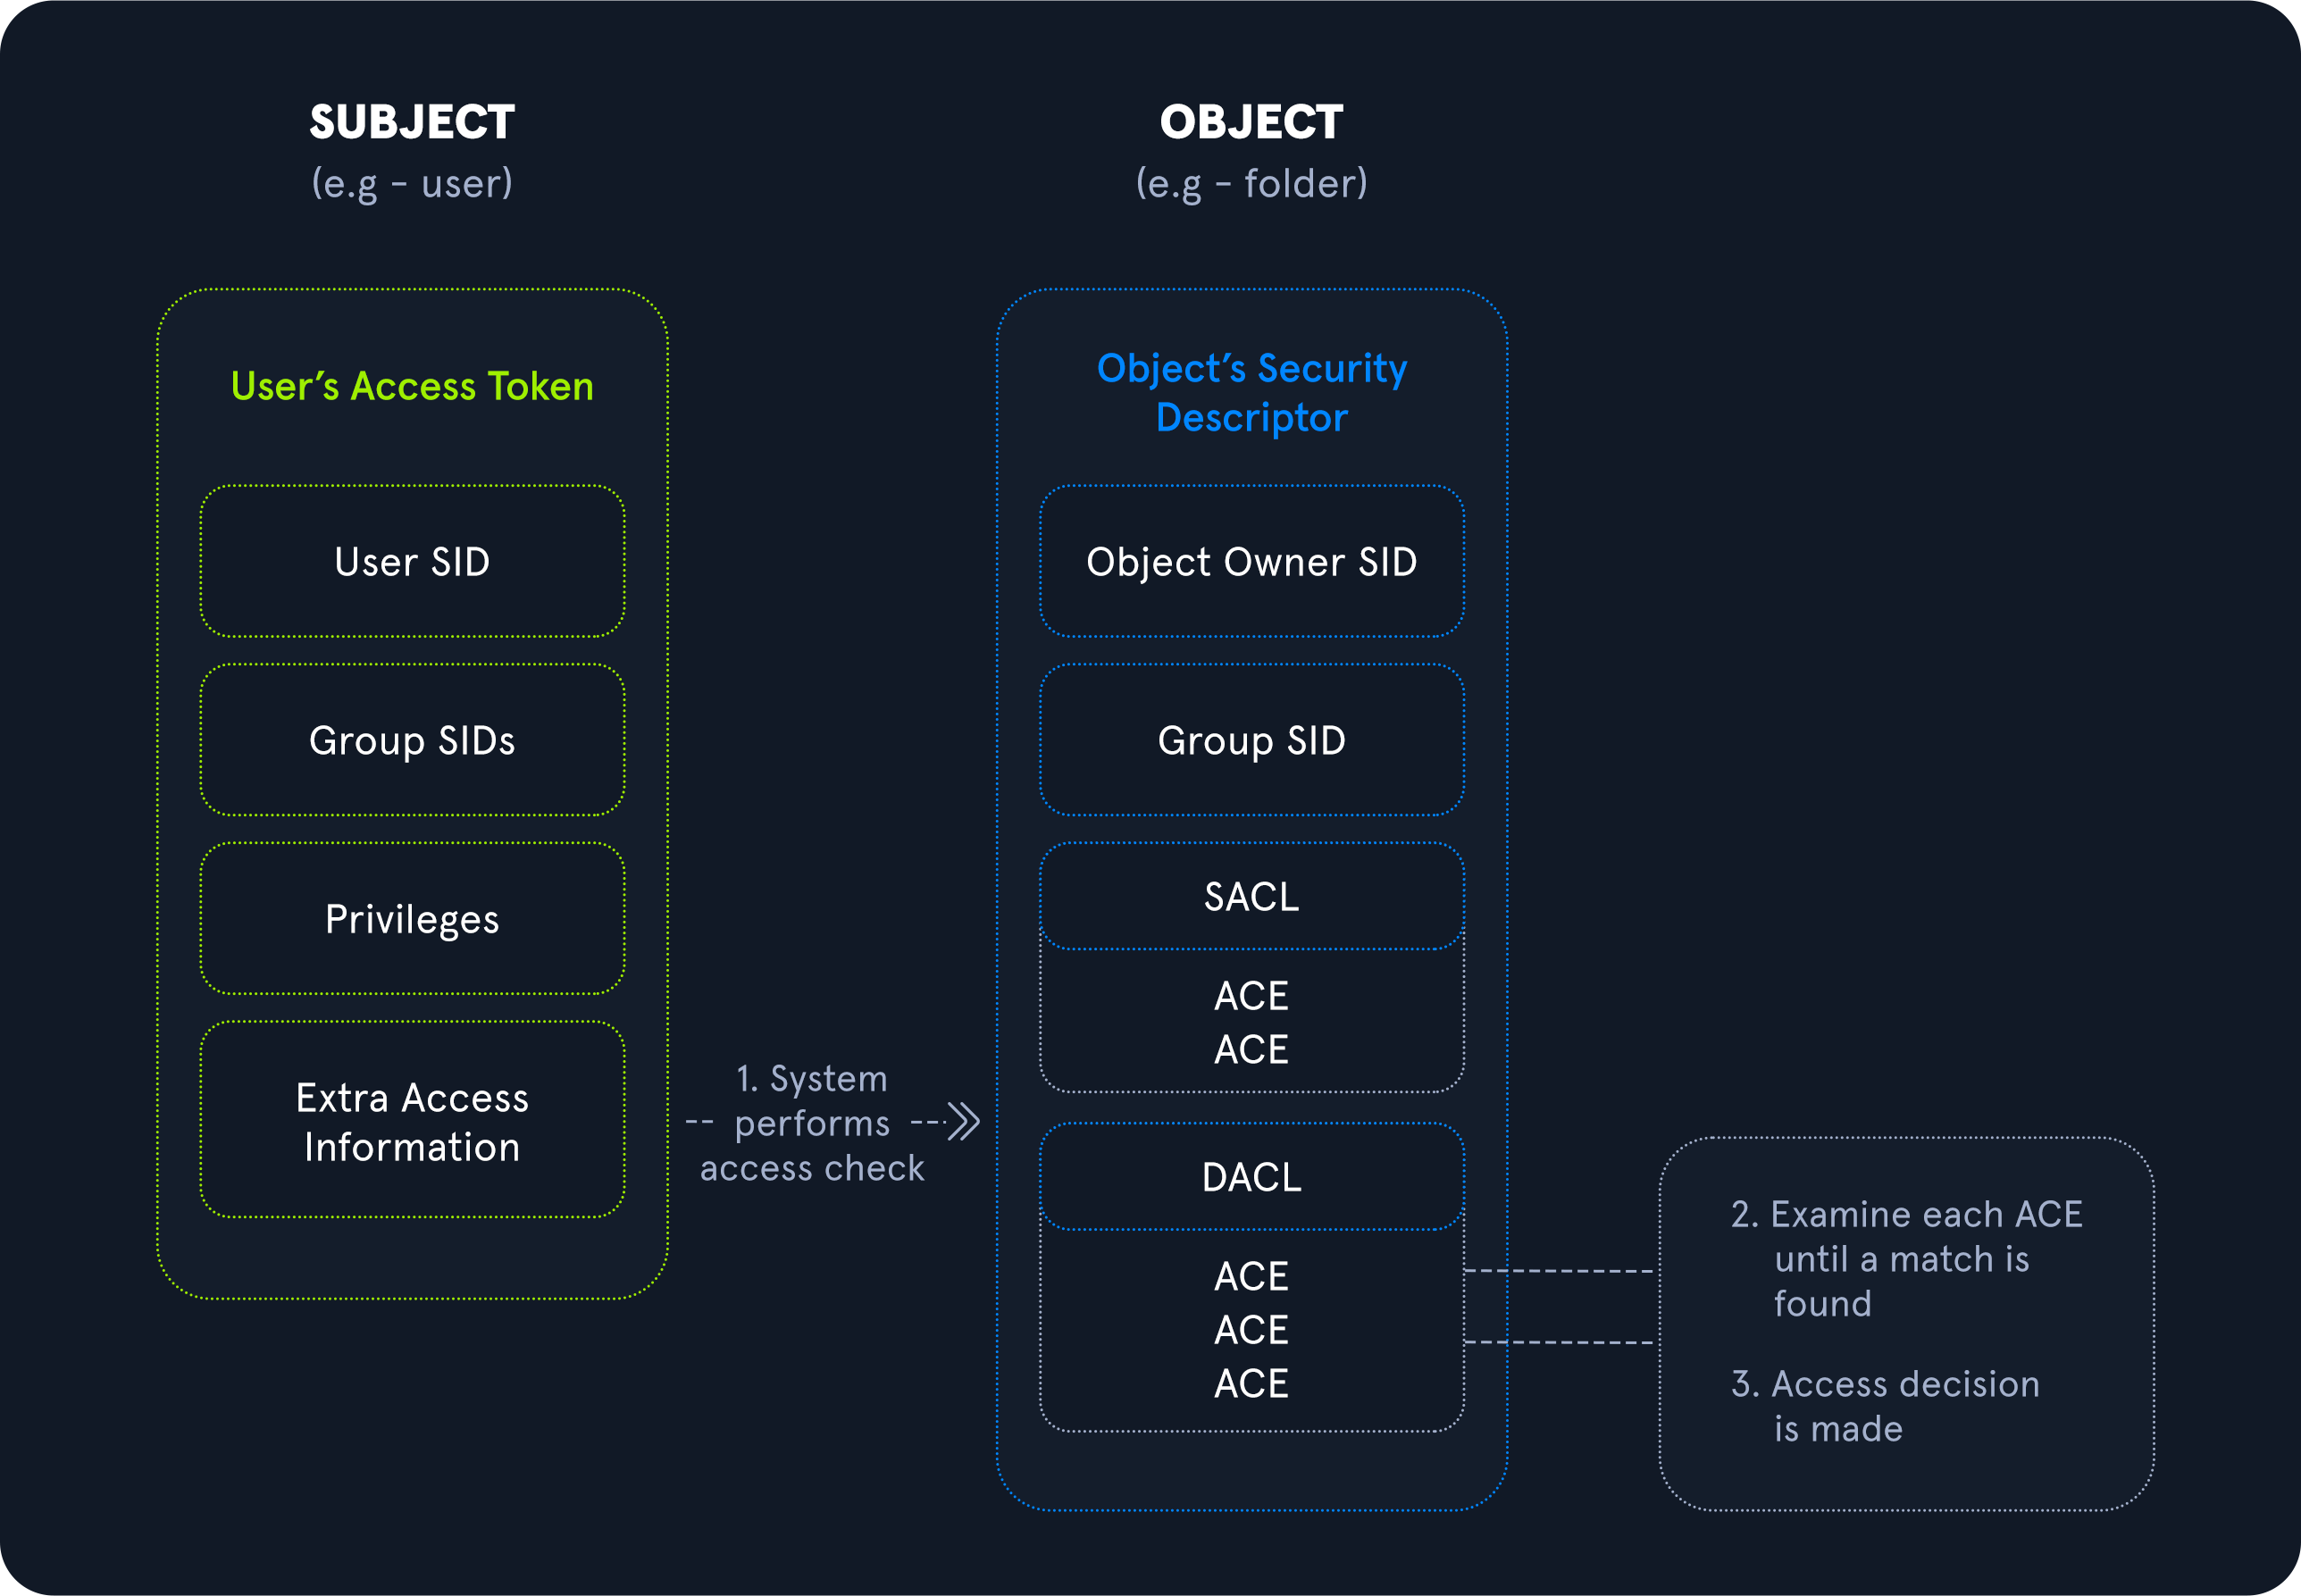
图中区分了主体令牌(用户/组 SID、Privileges 等)与对象安全描述符(Owner、SACL、DACL/ACE);访问权限的判定不等同于账户拥有某项 Privilege。
07|SeImpersonate and SeAssignPrimaryToken
- 通过 IIS/ASP.NET、Jenkins、MSSQL 等服务账户取得命令执行后,立即用 whoami /priv 查 SeImpersonatePrivilege / SeAssignPrimaryTokenPrivilege。
- 课程 MSSQL 示例:有凭据且启用 Windows 身份验证时,用 mssqlclient.py 用户@目标IP -windows-auth 连接;在授权实验中启用 xp_cmdshell,再用 xp_cmdshell whoami 和 xp_cmdshell whoami /priv 验证服务账户与令牌。
- 旧系统示例使用 JuicyPotato;课程说明 Windows 10 1809 及之后/Server 2019 上 JuicyPotato 不适用,改看 PrintSpoofer 或 RoguePotato。
- 前置条件:目标账户确有相应特权;工具与 OS/build 匹配;反连示例需要监听器地址可达。
- 实验结束时以 whoami 验证身份;课程例子应看到 nt authority\system。服务账户并不自动等于可提权。
08|SeDebugPrivilege
-
可访问其他进程;课程重点是 LSASS 内存凭据与以 SYSTEM 进程为父进程创建高权限子进程。
-
用 whoami /priv 确认上下文与权限状态。课程演示 ProcDump:
procdump.exe -accepteula -ma lsass.exe lsass.dmp再用 Mimikatz 的 sekurlsa::minidump、sekurlsa::logonpasswords 分析 dump。
-
有交互式 RDP 时,课程也演示通过 Task Manager 为 LSASS 创建 dump。读取凭据会产生敏感数据与告警,限于授权实验。
-
另一条课程路线是使用 psgetsystem 类 PoC,根据 tasklist/进程 PID 选择 SYSTEM 父进程并创建子进程;依赖目标权限、会话和 PoC 兼容性。
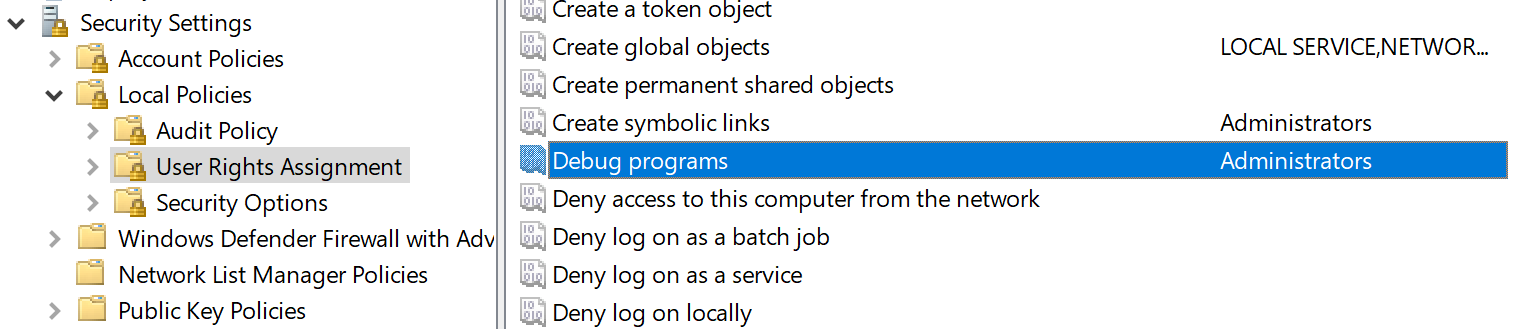
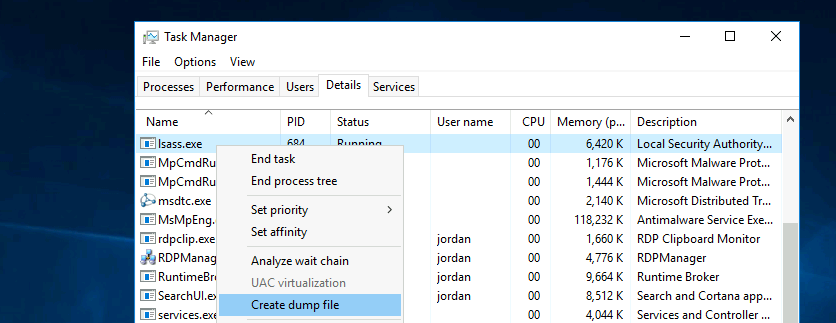
截图展示课程实验机状态;真实主机上的权限与可用操作须以当前令牌、策略和授权范围为准。
09|SeTakeOwnershipPrivilege
-
该权限允许取得安全对象所有权,但不代表马上能读文件;课程先检查目标/父目录所有者,再在需要时修改 ACL。
-
课程示例:用 whoami /priv 确认并按课程所引脚本启用后:
takeown /f 'C:\Department Shares\Private\IT\cred.txt' icacls 'C:\Department Shares\Private\IT\cred.txt' /grant <当前用户>:F Get-Content 'C:\Department Shares\Private\IT\cred.txt' -
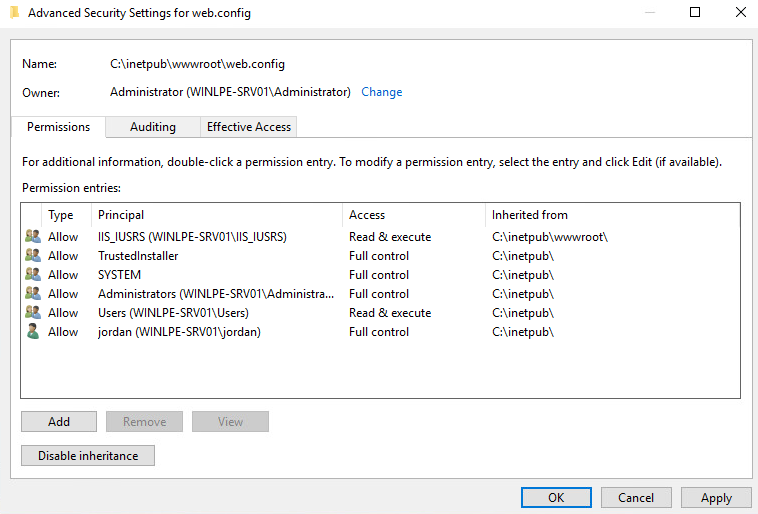
课程图示中的 web.config 权限列表可帮助区分所有者与 ACL 授权:取得所有权后,仍需检查并满足读取所需的访问控制项。
-
前置条件:账户已获该特权、目标路径可达,且后续 ACL 授权可完成读取。
-
修改所有者/ACL 可能中断应用或难以恢复;生产关键文件未获客户明确同意不得操作。完成后恢复并记录变更。
10|Windows Built-in Groups
- Backup Operators 案例:课程模块提供检查/启用 SeBackupPrivilege 的 PowerShell 命令,再用 Copy-FileSeBackupPrivilege 读取普通复制命令无法访问的文件。
- 域控案例:DiskShadow 创建卷影副本并映射卷,复制 NTDS.dit;还可 reg save 保存 SAM/SYSTEM;课程提到 DSInternals 或 secretsdump 离线解析。
- Robocopy 可用备份模式 /B 复制;显式 Deny ACE 仍可能阻止读取。
- 其他组在后续章节展开:Event Log Readers、DnsAdmins、Hyper-V Administrators、Print Operators、Server Operators。
- 备份/数据库转储可能包含大量用户秘密;限制数据范围并对输出脱敏保管。
11|Event Log Readers
- 若启用进程创建及命令行审计,Security 日志 4688 可能记录命令参数中的密码。
- 课程示例用 wevtutil qe Security /rd:true /f:text | Select-String "/user" 搜索包含用户名参数的命令。
- Get-WinEvent 查询 Security 通常需要管理员权限或特定注册表 ACL;仅 Event Log Readers 成员不保证能读 Security 日志。
- PowerShell Operational 日志也可能保留脚本块/模块命令。发现密码后按敏感凭据处理,不要在笔记中留明文。
12|DnsAdmins
- 课程链路:确认 DnsAdmins 成员 → 确保 DNS 计算机账户可读取 DLL → dnscmd 设置 ServerLevelPluginDll → DNS 服务重启后加载 → 验证 → 清理并恢复。
- 成员可配置插件路径,但通常不自动有重启服务权限;若不能重启,只能等待有权限的管理员/服务重启,不能擅自触发。
- 必须使用 DLL 完整路径。清理需检查 DNS Parameters 下的 ServerLevelPluginDll,删除值并恢复 DNS;域控 DNS 重启可能影响整个域的解析,属于高影响变更。
- 课程另提 WPAD:改变全局查询阻止列表并创建 WPAD 记录可影响客户端代理流量。仅在明确授权范围内讨论/验证。
13|Hyper-V Administrators
- 若域控虚拟化,Hyper-V 管理员可控制虚拟机/磁盘,课程建议将其视作高权限组检查。
- 课程讲到删除 VM 时 vmms.exe 权限处理与硬链接漏洞链;若系统受 CVE-2018-0952 或 CVE-2019-0841 影响,可进一步影响 SYSTEM 服务。课程注明 2020 年 3 月安全更新改变了硬链接行为。
- 核实组成员、是否有虚拟域控、OS/补丁及服务条件;不能只凭组名判断利用成功。
14|Print Operators
- 可能拥有 SeLoadDriverPrivilege;在 UAC 受限会话中先看不到时,课程建议在提升会话再查。
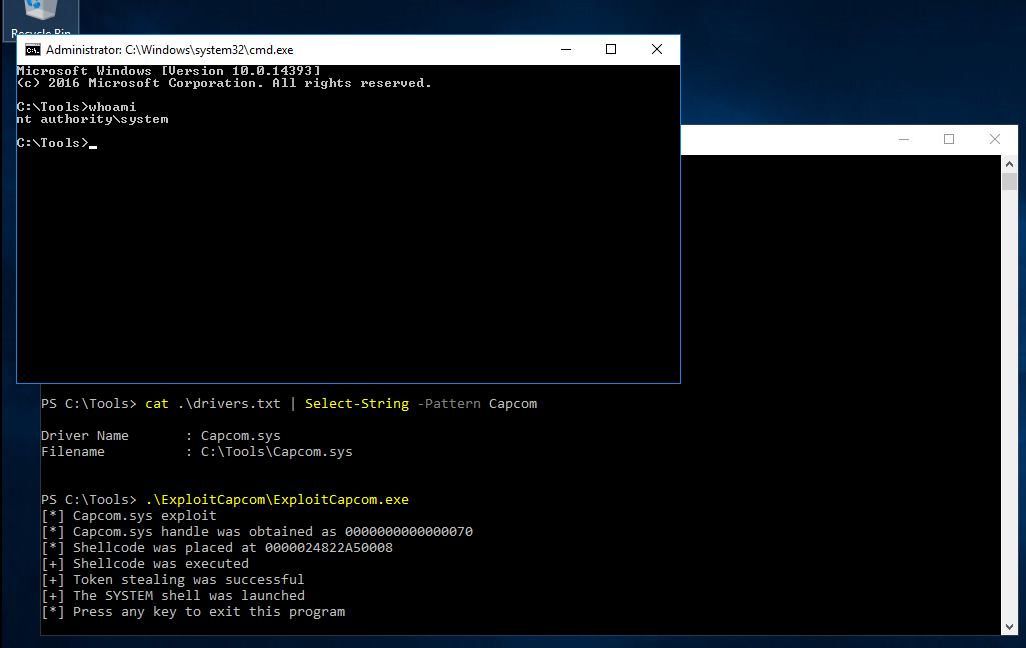
- 课程使用 Capcom.sys 演示:编译课程 PoC、配置驱动路径、检查权限与驱动状态,再运行 ExploitCapcom 获得 SYSTEM。需有相应特权、匹配系统/架构的易受攻击驱动与可运行方式。
- EoPLoadDriver 可自动化启用权限、写注册表引用并加载驱动;课程还讲无 GUI 时修改 PoC 的启动程序路径。
- 课程指出 Windows 10 1803 起该注册表引用方式不再可用。清理 PoC 注册表项并验证系统状态;驱动加载有明显风险。
15|Server Operators
- 课程示例先用 sc qc AppReadiness 确认 LocalSystem,再用 Sysinternals PsService 的 security 操作或 AccessChk 查看服务 DACL。
- 若 Server Operators 对 SYSTEM 服务有完全控制,课程演示修改 binPath 并启动服务;即使服务报超时,命令仍可能已经执行。
- 前置条件:服务以高权限运行,用户能改其配置并可触发启动/停止。
- 完成后把原 binPath 改回,重启并用 sc query 确认恢复。
16|User Account Control (UAC)
-
UAC 以受限/提升令牌与提示减少意外提权,但课程强调它不是严格安全边界。
-
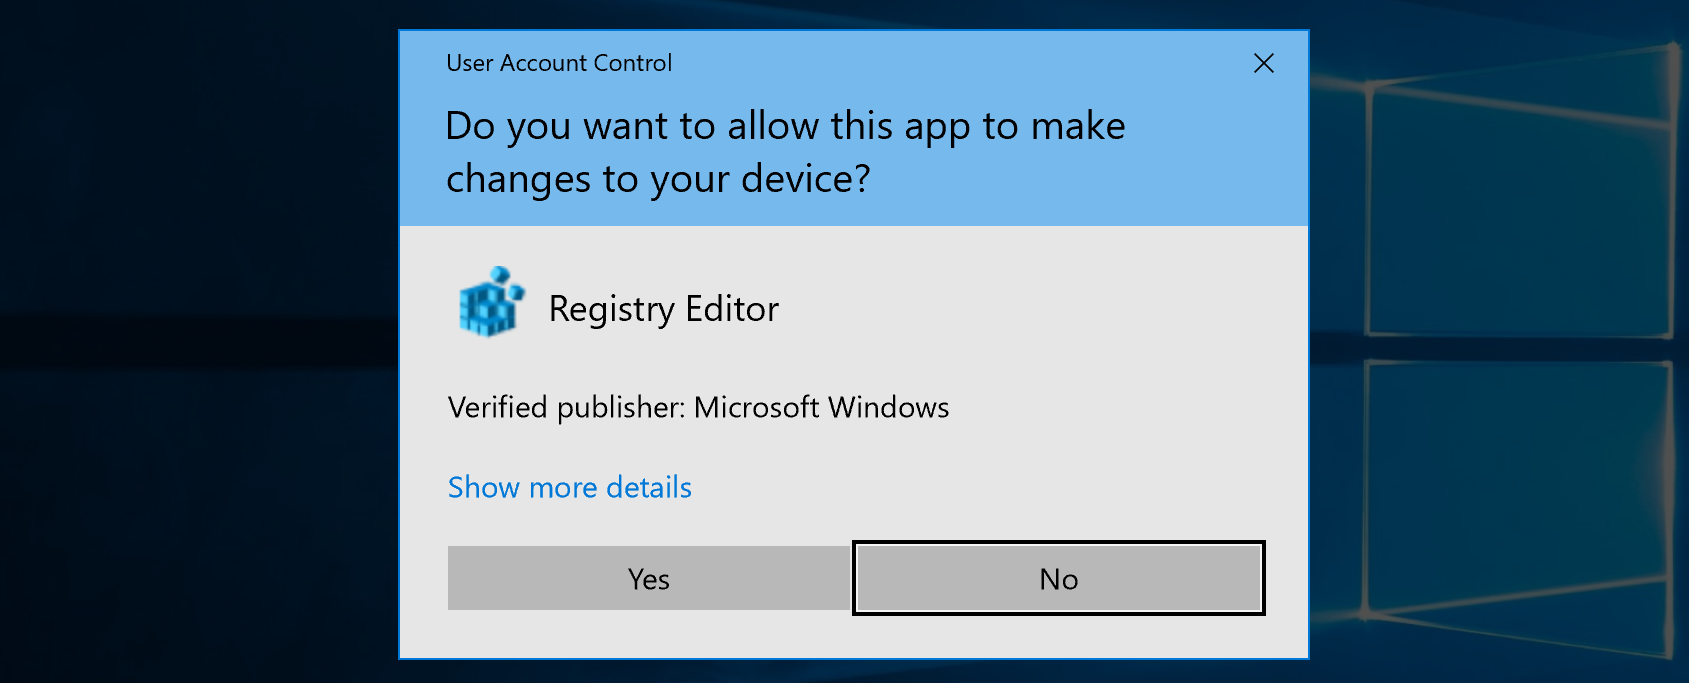
图示是 Windows 对注册表编辑器请求提升权限的 UAC 提示,提醒用户核对程序及发布者;UAC 提示本身不是提权漏洞。
-
先核对账户组与 UAC:
reg query HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System /v EnableLUA
reg query HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System /v ConsentPromptBehaviorAdmin
用 PowerShell [environment]::OSVersion.Version 记录构建号。
-
构建 14393 案例:课程检查用户可写 PATH 目录,结合 32 位 SystemPropertiesAdvanced.exe 查找缺失 srrstr.dll,展示 DLL 搜索顺序与自动提升程序的组合风险。
-
判断时记下 UAC 设置、OS build、程序位数、DLL 路径与目录 ACL;具体绕过只适用于对应版本。
17|Weak Permissions
- 用 SharpUp audit 找候选服务二进制/服务;用 icacls 验文件和目录 ACL;用 AccessChk 查服务、注册表和对象权限。
- WindscribeService 案例:Authenticated Users 可完全控制服务 → 修改 binpath → 停止/启动触发命令 → 验证本地管理员组变化 → 恢复原路径并确认服务运行。
- 三个核心条件:低权用户可控;高权限服务执行;用户可触发服务(或等待合法重启)。
- 未加引号的含空格服务路径可能被按路径前缀解析,但利用常受限于目录写权限与服务重启权限。
- 检查服务注册表 ACL、ImagePath、启动项及其文件权限。清理时恢复路径/启动项,确认服务状态;服务启动报错不代表命令没执行。
18|Kernel Exploits
- 先依据 OS/build、补丁与架构筛候选。课程列举 MS08-067、MS17-010、Task Scheduler 等历史例子;不表示目标仍未修补。
- 某些 RCE 也能成为本机提权向量,例如外部 SMB 被防火墙阻断时,课程提到端口转发/本地利用的思路。
- HiveNightmare/SeriousSam(CVE-2021-36934)课程条件包括 SAM ACL 可读及存在可用卷影副本;CVE-2020-0668 文件写入则还需与可加载路径/服务链结合。
- 利用前确认 OS、KB、架构、服务/卷影副本等依赖。内核 PoC 可能令系统不稳定或崩溃,不得未经批准在生产系统试跑。
19|Vulnerable Services
- Druva inSync 6.6.3 课程案例:wmic product get name 发现软件 → netstat -ano | findstr 6064 找到本机 RPC 监听 → PID 映射进程 → Get-Service 确认服务运行。
- 课程 PoC 利用特定版本的本机 RPC 命令注入,以 SYSTEM 身份执行;要求版本、端口、进程与服务对应。
- 软件清单只是线索;另核实服务账户和暴露接口。防守侧限制本机管理员、安装软件权限,并采用应用白名单。
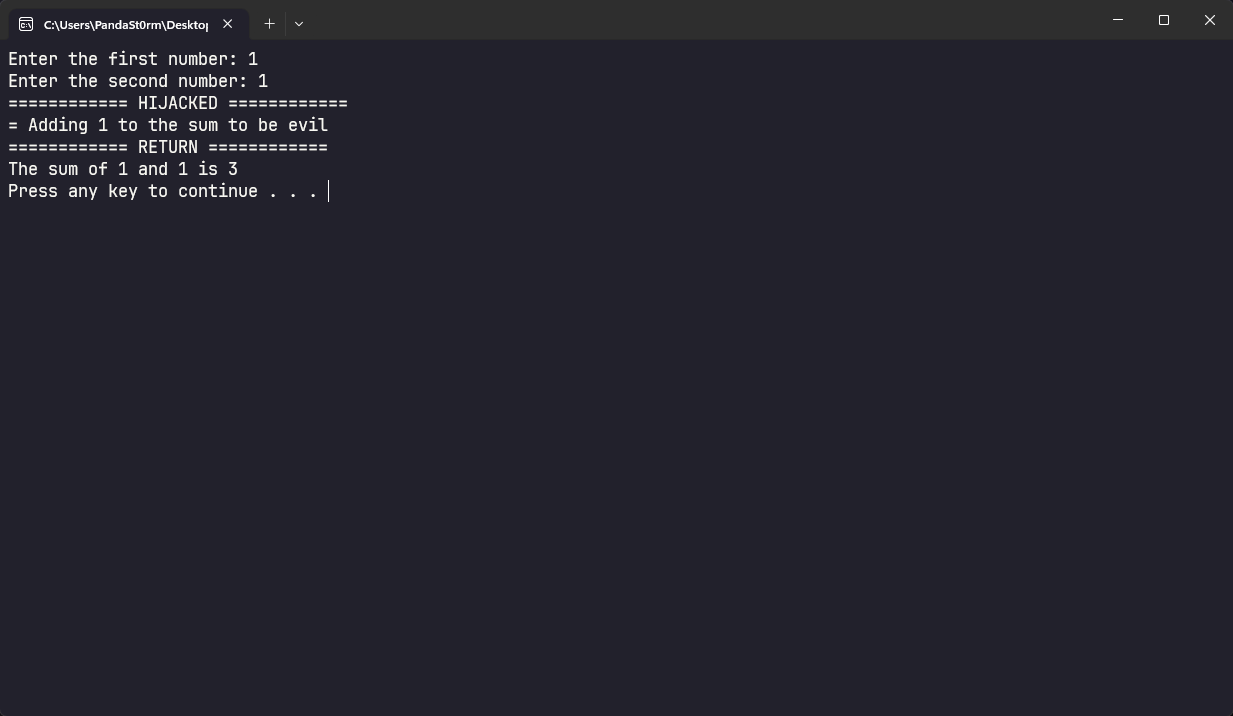
20|DLL Injection
- DLL injection 是将代码放入运行进程;课程区分 LoadLibrary、手工映射、反射式加载。
- DLL hijacking 则利用程序查找 DLL 的顺序/路径错误,不等同于远程线程注入。
- Safe DLL Search Mode 会影响搜索顺序,课程说明可查看 Session Manager 下 SafeDllSearchMode 配置。
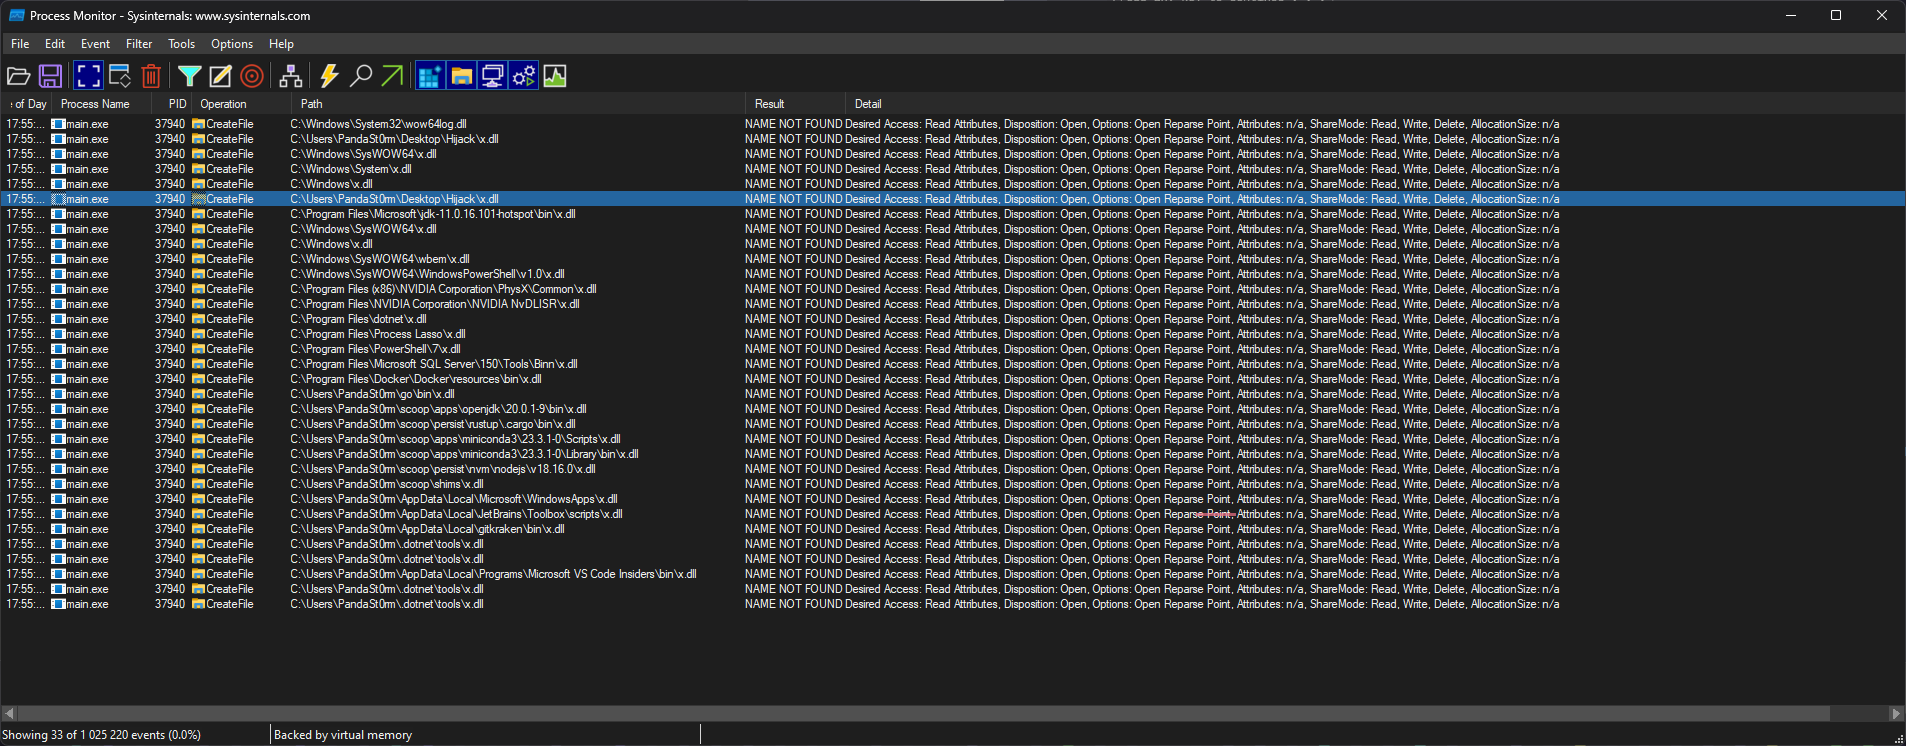
- 玩具实验:main.exe 动态加载 library.dll;用 Process Monitor 按进程过滤,再关注 Load Image/NAME NOT FOUND,定位程序寻找的路径/缺失 DLL。仅在自建测试程序中复现。
- Process Explorer 可看已加载 DLL,PE Explorer 查看 PE 导入;代理 DLL 示例演示将调用转交原库后更改返回值。另一个示例观察缺失 x.dll 时的加载位置。
21|Credential Hunting
- 配置文件、IIS web.config、Chrome 自定义词典、无人值守安装文件和 PowerShell 历史都可能留下明文凭据。
- **findstr /SIM /C:"password" .txt .ini *.cfg .config .xml 是课程举例的搜索方法;可用 Get-ChildItem/Select-String 搜扩展名与内容。
- PowerShell 历史位置由 (Get-PSReadLineOption).HistorySavePath 查询;历史记录可能含命令行密码。
- PowerShell Credential/XML 常由 DPAPI 保护;课程示例在创建凭据的同用户上下文导入 XML 并读取 NetworkCredential。跨用户/主机不可当然解密。
- 发现后核验账户、服务和适用范围;不要复制明文到最终笔记。
22|Other Files
-
共享/本地文件可能含凭据、SSH key、KeePass、文档、虚拟磁盘。课程提到 Snaffler 可搜索名称/扩展名/内容线索。
-
手工搜索示例:
findstr /SI /M "password" *.xml *.ini *.txt
where /R C:\ *.config
PowerShell 可用 Select-String、Get-ChildItem -Recurse -Include。
-
Sticky Notes 数据库课程路径为 LocalState 下 plum.sqlite;复制数据库及 WAL/SHM 后,可用 DB Browser for SQLite 或课程 PSSQLite 模块查看 Note 表。
-
其他课程线索包括 pagefile、NetSetup.log、repair hive、IIS/CCM 日志、用户 hive 与 ProgramData 配置。遵守授权范围并保护发现的秘密。
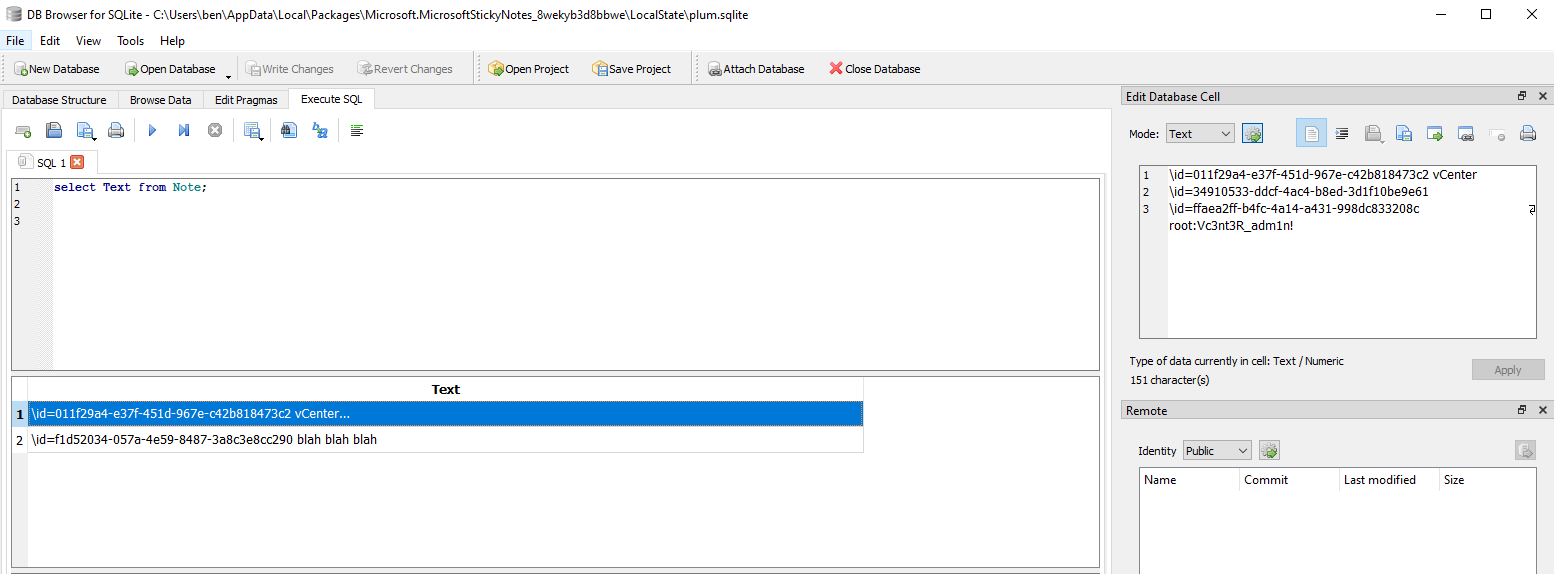
截图中的凭据字符串仅为 HTB 课程实验数据,不应抄作真实环境凭据。
23|Further Credential Theft
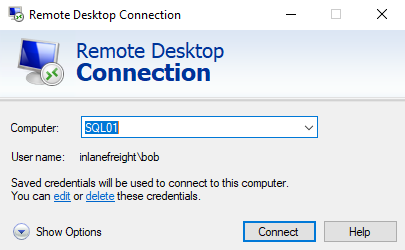
- cmdkey /list 检查当前用户保存的 RDP/通用凭据;课程示例可用 runas /savecred 启动命令。
- SharpChrome 检查当前用户浏览器保存的登录;课程指出这类读取可能产生进程/DPAPI 等事件。
- KeePass:课程用 keepass2john.py 提取 .kdbx 哈希,再用 Hashcat 模式 13400 做离线密码测试。
- MailSniper 搜索 Exchange 邮件线索;LaZagne 按软件模块枚举;SessionGopher 搜索 PuTTY/WinSCP/FileZilla/SuperPuTTY/RDP 会话。课程指出跨用户读取 HKEY_USERS 通常需本地管理员,仍可先查当前用户。
- Winlogon AutoLogon 注册表可能存明文;PuTTY 代理会话也可能存代理凭据;课程用 netsh wlan show profile 与 key=clear 查看保存无线配置。
- 浏览器 cookie、DPAPI、PowerShell 凭据存在用户/主机上下文限制。不要把真实凭据写入笔记或输出。
24|Citrix Breakout
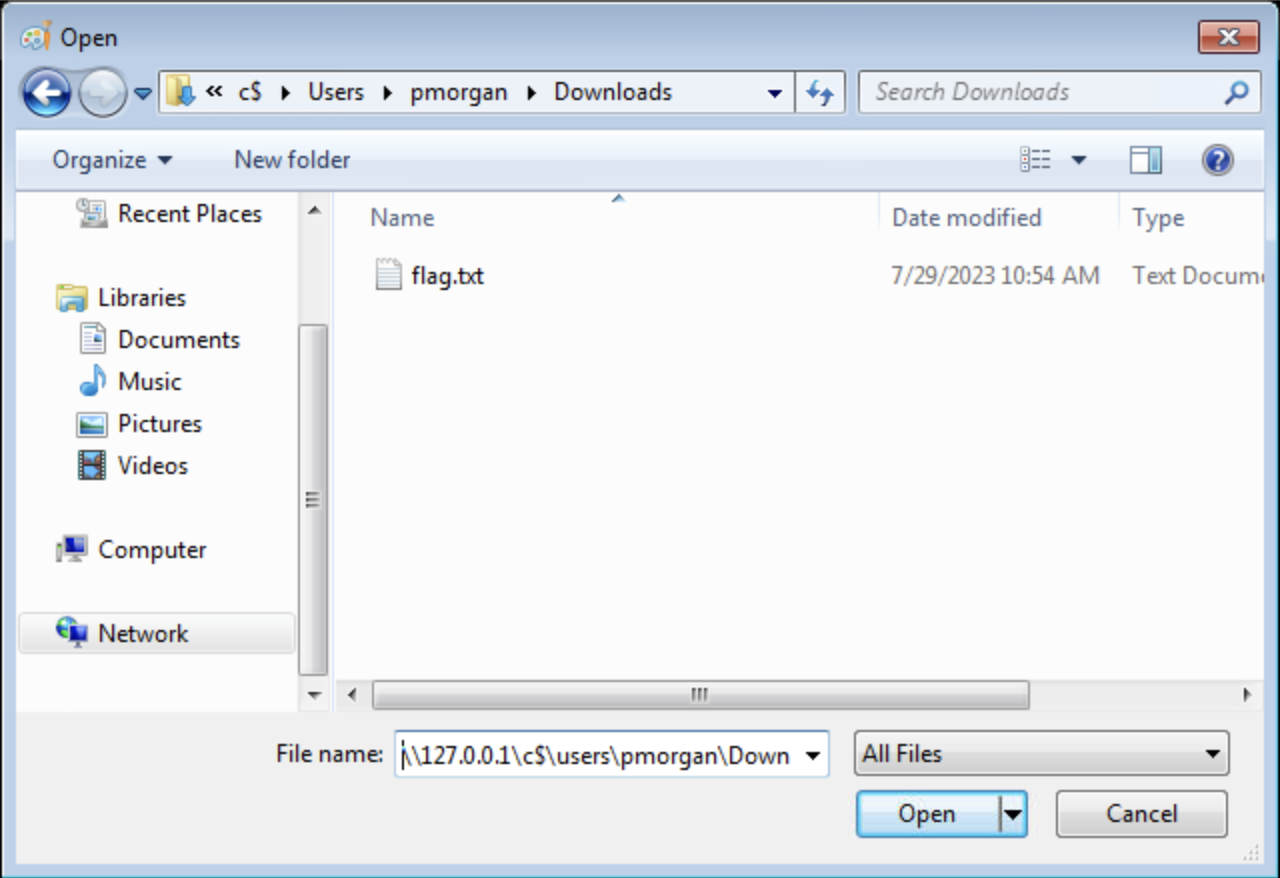
- 课程主线:受限应用打开 Windows 文件对话框 → 用路径/UNC 访问文件或 SMB → 获得命令执行 → 再枚举权限。
- 课程截图展示 Paint 的“打开”对话框通过本机管理共享定位到受限环境中的文件,说明对话框本身可能提供路径访问入口。
- Paint File/Open 对话框示例使用本机/网络 UNC;课程用 Impacket smbserver.py 提供实验文件。还介绍替代文件管理器、快捷方式目标、脚本与替代注册表编辑器。
- AlwaysInstallElevated 需要同时检查 HKCU 与 HKLM Installer 策略;课程实验中两边均为 1 后,PowerUp Write-UserAddMSI 创建 MSI。仅一边为 1 不足以照搬此条件。
- 管理员组成员身份不等于已经取得提升令牌;课程另以 UAC 说明受限访问。
- Citrix/终端环境可能是多人共享,操作应受授权和变更边界约束。
25|Interacting with Users
- 课程展示从网络流量、进程命令行与用户浏览共享等场景获得凭据。涉及其他用户时必须严格限定授权。
- Wireshark/Npcap 配置可能允许非管理员捕获流量;net-creds 可对接口或 pcap 搜索凭据线索。
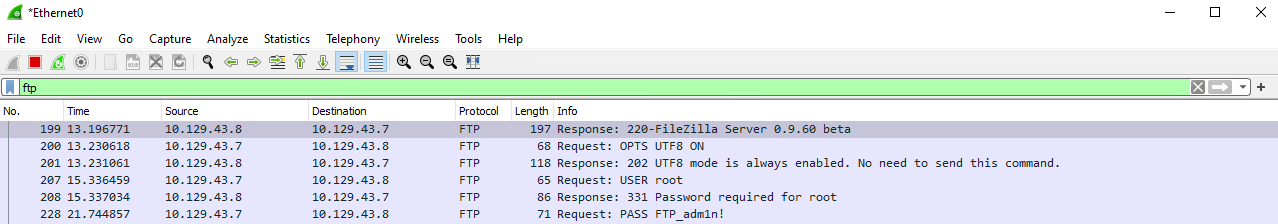
- 课程 Wireshark 抓包展示 FTP 的 USER/PASS 请求可被直接读出;该例说明明文协议的凭据暴露风险。
- 课程 PowerShell 例子轮询进程命令行并比较差异,展示从 net use 参数发现共享账户凭据的场景。
- SCF/LNK 文件可在用户浏览共享时触发 SMB 认证;课程以 Responder 捕获 NetNTLMv2 并用 Hashcat -m 5600 离线测试。Server 2019 场景转而演示 LNK。
- 旧版 Docker Desktop 可写目录可能在服务启动/用户登录时执行内容;此类依赖等待的手段要明确范围、时长、监控与停止条件。
26|Pillaging
-
系统信息来源包括应用、服务、网站、共享、数据库、目录服务、备份、浏览器、消息、日志、用户文档、虚拟化等。
-
mRemoteNG 案例:检查用户 Roaming 下 confCons.xml,读取连接节点与加密密码;课程用 mremoteng_decrypt.py 的 -s 参数解密默认主密码配置,知道自定义主密码时再用 -p。
-
即时通讯访问可能依赖 cookie/token;课程说明 Firefox cookie 保存在 SQLite,Chromium cookie 受 DPAPI/当前用户上下文保护,工具还可能因浏览器版本/路径变化失败。
-
Invoke-ClipboardLogger 示例监视当前剪贴板;可能捕获密码或软令牌,因此仅在获准环境中使用。
-
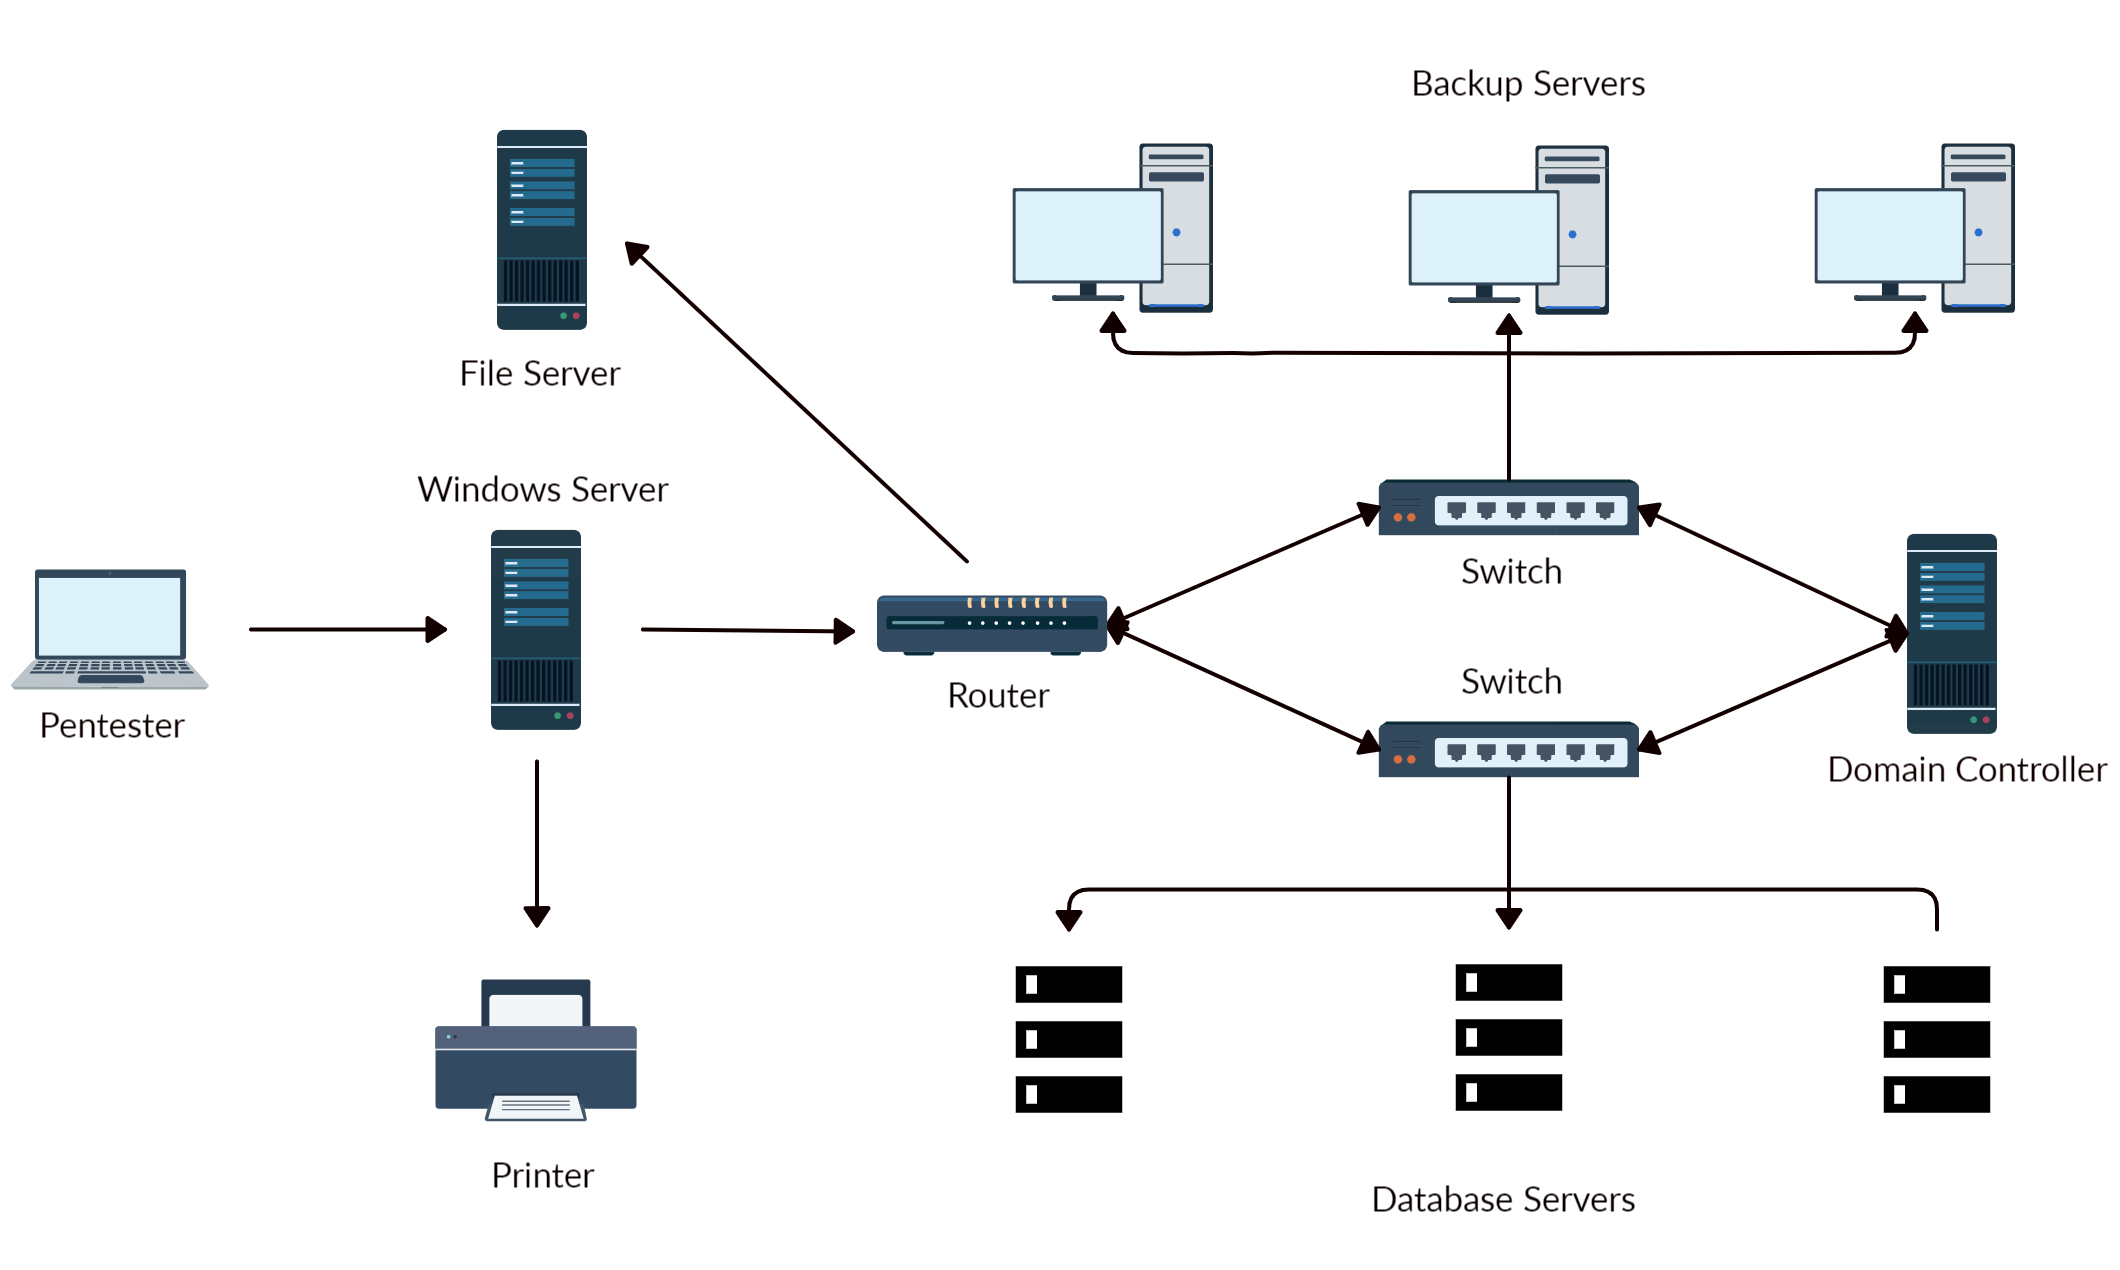
备份服务账户可能具备目标主机管理员访问。restic 课程流程:init → backup → snapshots → restore;若对源路径无读权限,备份可能不含目标内容。
restic.exe -r E:\restic2 init $env:RESTIC_PASSWORD = '<实验仓库密码>' restic.exe -r E:\restic2 backup C:\SampleFolder restic.exe -r E:\restic2 snapshots restic.exe -r E:\restic2 restore <快照ID> --target C:\Restore -
目标是为评估目的收集最相关数据;控制下载范围并妥善保护客户材料。
27|Miscellaneous Techniques
- LOLBAS 收录 Windows 自带/微软签名文件的非预期能力。课程以 certutil 下载文件、Base64 编解码为例;必须理解行为与日志痕迹。
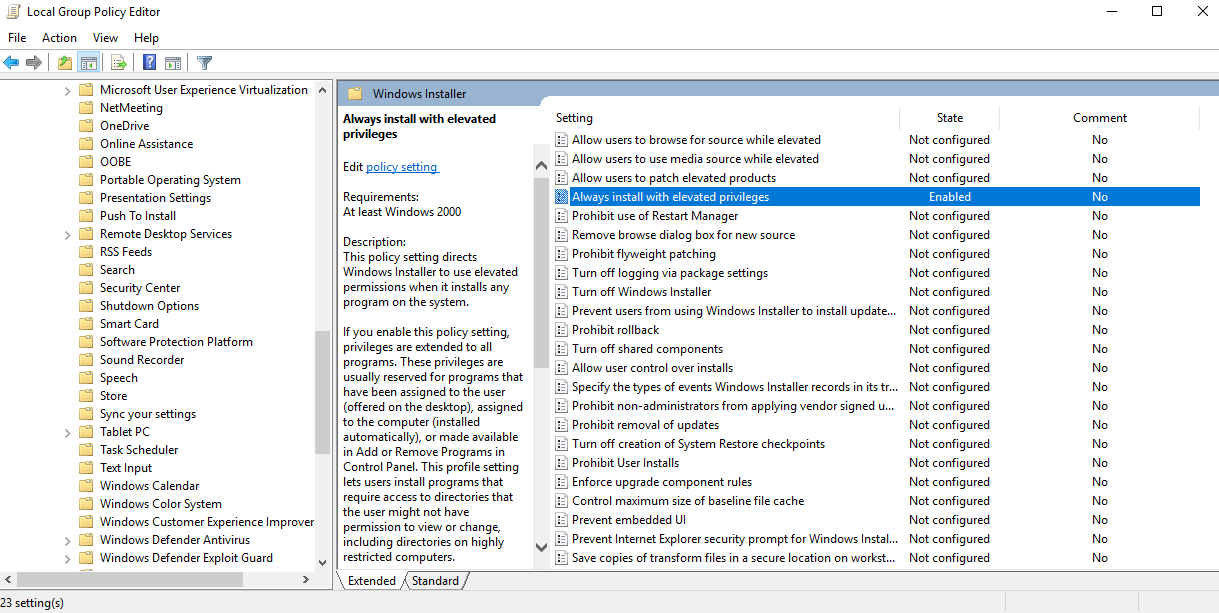
- AlwaysInstallElevated:检查 HKCU/HKLM 两项;课程展示两者开启后 MSI 可提升执行。检查一处不够。
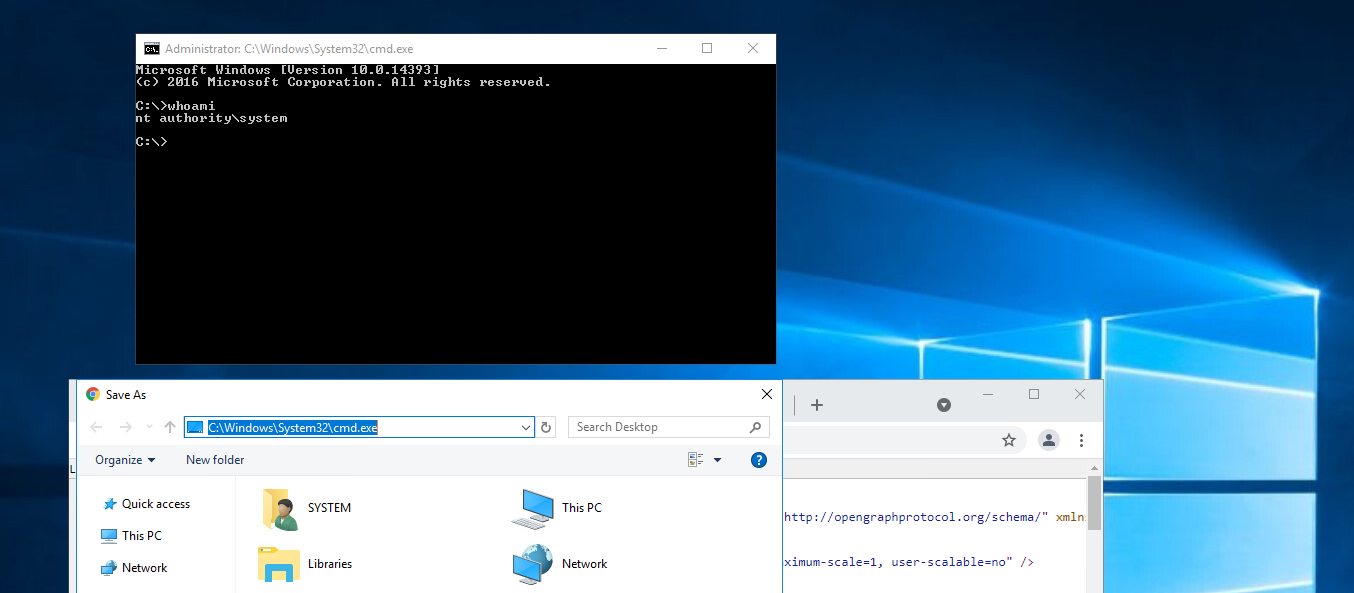
- CVE-2019-1388 是旧版证书对话框/UAC 流程问题;课程指出 2019 年 11 月有补丁,需先核对版本。
- 计划任务用 schtasks /query /fo LIST /v 或 Get-ScheduledTask 枚举;检查高权限任务引用的脚本/目录是否被低权用户写入。
- Get-LocalUser 和 Win32_OperatingSystem 描述字段可能暴露账户/主机说明。
- VHD/VHDX/VMDK 可挂载或只读查看;课程用 secretsdump 从 SAM/SYSTEM/SECURITY hive 提取本地哈希。
28|Legacy Operating Systems
- EOL 系统可能缺乏后续安全更新,也可能遭遇软件兼容、硬件和已知漏洞问题;组织因关键应用/预算/供应商限制而可能暂不能迁移。
- 课程列出的 EOL 日期是页面撰写时资料,不是当前实时支持状态;本笔记不据此判断当前产品生命周期。
- 报告不应只写“升级/删除”:需了解业务约束,并与客户讨论隔离、网络分段、扩展支持等课程提及的缓解措施。
- 老系统缺少新防护,可能更易受历史漏洞影响;也可能更脆弱。利用前确认业务关键性和授权。
29|Windows Server
- 课程比较 Server 2008 R2 与更新服务器版本的防护能力;旧服务器在内部评估中仍可能存在。
- 用 wmic qfe 查 KB,再由 Sherlock/Windows-Exploit-Suggester 结合系统信息产生候选;必须人工过滤不适用的架构、系统和漏洞类型。
- 课程示例以 MS10-092 Task Scheduler 漏洞说明:获取会话、匹配 OS/架构、配置本地模块、确认 SYSTEM。属于历史靶场步骤,不应直接对生产服务器试跑。
- 某些模块依赖 64 位进程;核对会话架构、目标版本和模块 Target。
- 风险沟通还应考虑遗留系统承载的业务和可行替代方案。
30|Windows Desktop Versions
- Windows 7 与 Windows 10 的安全能力不同;课程指出零售、医疗、制造、交通、政府等可能因业务原因仍留有旧系统。
- Windows-Exploit-Suggester 流程:保存目标 systeminfo → 更新课程工具数据库 → 比对系统版本/补丁并筛选候选。
- 课程示例生成大量候选;要剔除 DoS、错误 OS/架构及其他不匹配结果。Meterpreter Local Exploit Suggester 也只是辅助。
- MS16-032 是课程演示之一;关键方法是系统/补丁比对、过滤噪声、核验结果,而非盲目运行列表。
31|Windows Hardening
- 干净基线:从干净镜像部署,仅包含业务所需应用、经过验证的配置和更新。
- 更新补丁:用 WSUS/GPO 等规划更新;先小范围测试,再部署并安排重启。
- 配置管理:用 Group Policy 集中管理;新策略先设计、测试和评估业务影响。
- 身份管理:减少不必要账户/管理员权限;强密码、MFA、登录限制与审计。
- 周期审计:参考 STIG / Microsoft Security Compliance Toolkit 等基线并结合业务;配置审核不能替代渗透测试。
- 日志监测:Sysmon 记录进程、网络、文件和登录事件,可汇聚 SIEM;网络日志补充主机侧可见性。
- 课程加固清单:Secure Boot/BitLocker;审计可写文件、目录、二进制与任务;高权限任务使用绝对路径;不在共享/世界可读文件存明文凭据;清理用户目录和 PowerShell 历史;保护自定义库;移除不必要服务/软件;按业务评估 Device Guard/Credential Guard 与 GPO。
- 不要盲目全网推送硬化变更;结合业务用途、测试与风险承受能力。
32|Skills Assessment – Part I
- 场景:未加入域的 Windows Server,有未修补命令注入;取得初始 shell 和凭据线索,主机还有另一条本地提权缺陷。
- 课程要求先用 Nmap 枚举端口/服务,利用靶场命令注入获取反向 shell,提升至 SYSTEM 或同等级别并回答问题。
- 练习重点是串联服务识别、初始访问、手工枚举、凭据线索与错误配置验证。本笔记不代做或提交靶场答案。
33|Skills Assessment – Part II
- 场景:审查给 1200+ 员工使用的 Windows 10 黄金镜像;标准用户通过 RDP 登录离线克隆机,按监管要求没有本地管理员权。
- 课程靶场关闭 Defender、无互联网,因此需自行转移工具;这是实验设置,不是实际环境中关闭防护的建议。
- 目标是完整枚举并尝试达到管理员/SYSTEM。重点在于离线手工能力和黄金镜像中同一配置缺陷会被规模化复用。
四、实操记录模板
字段 记录 主机/用户 主机名、OS/build/架构、当前用户、组与 token 权限 线索 命令/工具版本、输出位置、时间 目标对象 服务/文件/注册表/管道/计划任务/应用 高权限上下文 对象由谁运行,是否 SYSTEM/管理员 可控能力 读/写/改 ACL/改路径/启动/停止/触发 前置条件 OS/补丁、权限状态、会话、网络、工具 验证 最小可复现证据;区分误报与确认结果 影响与恢复 业务影响、原配置、清理与验证结果 凭据处理 来源、适用账户、范围内验证;脱敏保存
五、复习重点
- 工具是加速器,不是结论;手工核实权限、身份、执行账户和触发方式。
- 组成员、权限已分配、权限已启用、UAC 提升是不同概念。
- 服务提权通常要求“低权可控 + 高权服务执行 + 能触发”。
- 配置/历史/浏览器/共享/备份/虚拟磁盘常能带来凭据或后续访问。
- 漏洞候选要过滤 OS/build、补丁、架构、服务状态和前置权限。
- 工作完成还需记录证据、保护数据、恢复配置并描述残余风险。
六、配图复核
已逐节复查本模块 33 个课程页面。只将能说明权限条件、关键枚举观察点或课程演示结果的代表图插入对应段落;相似截图及纯文字/命令页不重复堆放。正文使用 HTB CDN 的 HTTPS 图片直链;桌面 HTB-学习笔记配图/Windows权限提升/ 保留本地备份。